Възстановяване на хакнат WordPress сайт от backup: защо понякога не работи?
Когато собственик на уебсайт разбере, че WordPress сайтът му е хакнат, една от първите мисли обикновено е: „Ще върна резервно копие и всичко ще се оправи.“ Възстановяване на хакнат WordPress сайт от backup, понякога не премахва нито заразените файлове, нито причината за пробива.
На теория възстановяването трябва да върне сайта към предишно работещо състояние. На практика сайтът може да остане компрометиран и след успешно възстановяване, а зловредният код да се появи отново след няколко часа или дни.
Причината е проста: резервното копие възстановява данни, но не извършва автоматично разследване на инцидента. То не доказва, че архивът е чист, че всички засегнати компоненти са включени или че използваната уязвимост вече е затворена.
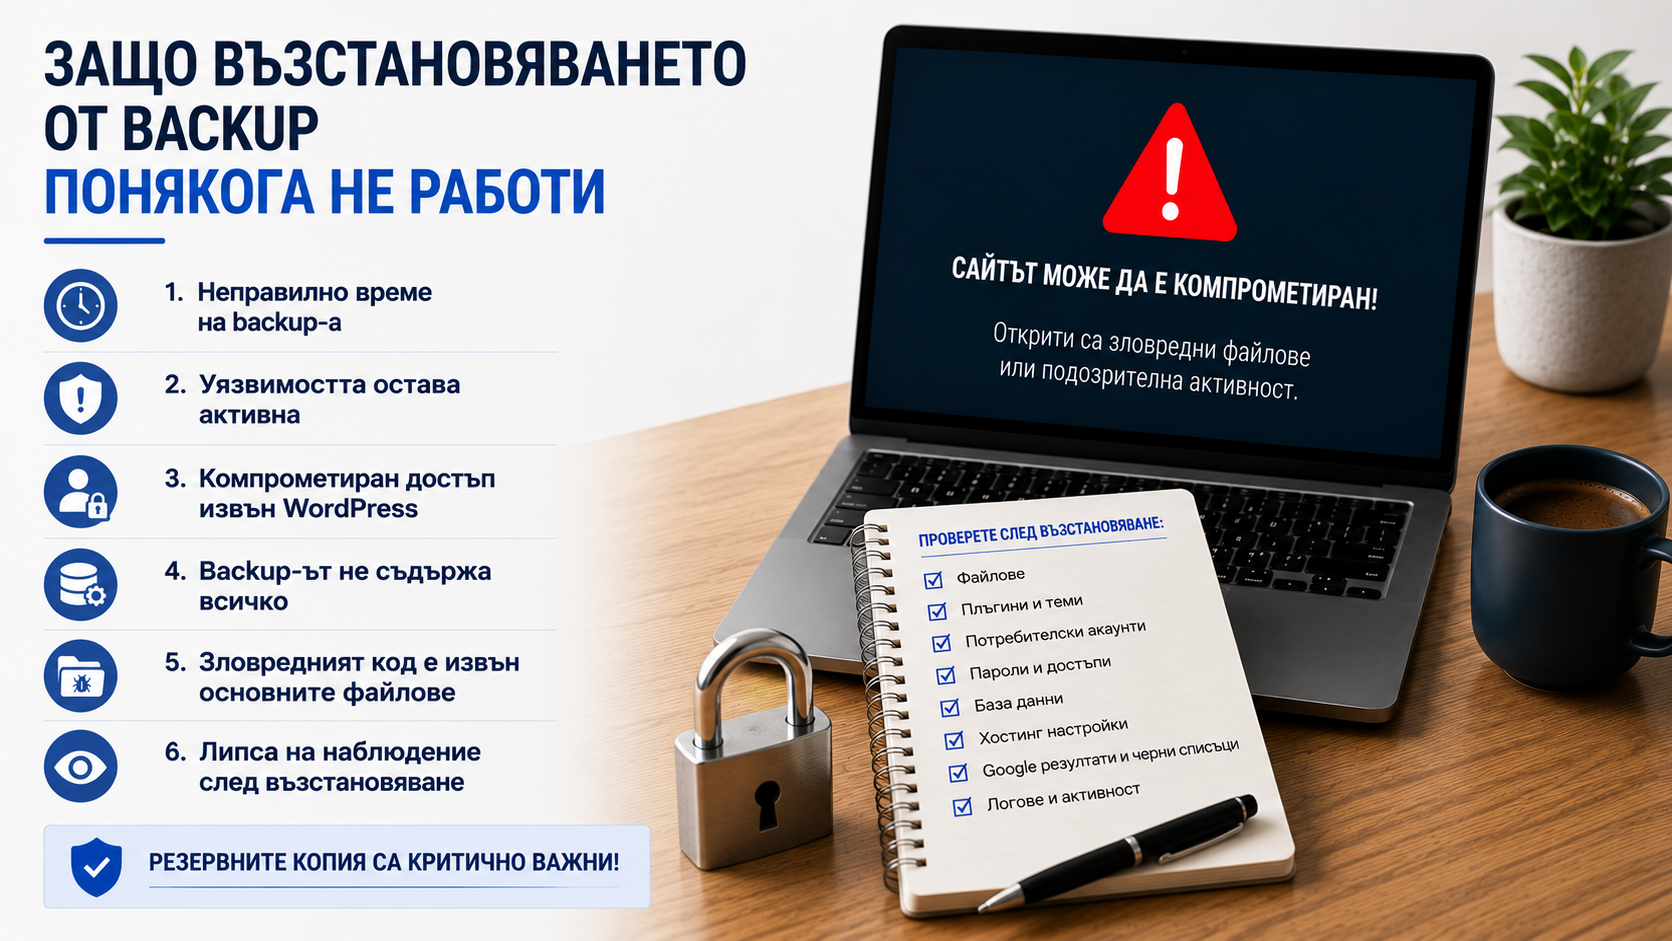
- Резервното копие вече съдържа заразата
Един от най-честите проблеми е неизвестният момент на компрометиране. Собственикът може да забележи пробива днес, но зловредният код да е бил добавен дни или седмици по-рано.
Ако архивът е създаден след първоначалното заразяване, възстановяването връща същите компрометирани файлове или записи в базата данни. Сайтът може да изглежда поправен, докато скритият достъп остава активен.
Затова изборът на backup трябва да се основава на анализ на времевата линия, а не само на последната налична дата.
- Уязвимостта, през която е станал пробивът, остава активна
Представете си, че нападателят е получил достъп чрез уязвим и необновен плъгин. Ако върнете чисто резервно копие, но възстановите и същата уязвима версия, входната точка остава отворена.
Автоматизирани ботове могат да използват същата слабост отново. Така сайтът изглежда възстановен, но се заразява повторно скоро след това.
Преди сайтът да бъде върнат в нормална работа, трябва да бъдат проверени и актуализирани WordPress ядрото, плъгините и темите. Неподдържаните компоненти трябва да бъдат заменени или премахнати.
- Компрометиран е достъп извън WordPress
Пробивът невинаги започва от самия WordPress. Достъпът може да е получен чрез хостинг акаунта, cPanel, FTP/SFTP профил, служебен имейл или повторно използвана парола.
В такъв случай възстановяването на файловете и базата данни не премахва истинския източник на проблема. Ако компрометираният акаунт остане активен, сайтът може да бъде заразяван отново независимо колко пъти връщате backup.
Необходимо е да бъдат проверени всички свързани точки за достъп, да се сменят паролите от сигурно устройство и да се премахнат непознатите акаунти и ключове.
- Backup-ът е непълен
Не всички решения за архивиране съхраняват едни и същи компоненти. Някои архивират само файловете, други само базата данни, а трети изключват определени директории, качени изображения или конфигурации.
При частично възстановяване сайтът може да работи, но заразата да остане в невъзстановена част от системата. Възможно е също да липсват нови поръчки, регистрации или промени, направени след датата на архива.
Преди възстановяване трябва да се знае какво точно съдържа копието:
- WordPress файловете и папката с качено съдържание;
- базата данни;
- темите и плъгините;
- конфигурационните файлове;
- допълнителните директории и свързаните сайтове в акаунта.
- Зловредният код е извън стандартния архив
Следи от атаката могат да останат извън основната WordPress инсталация: в съседна директория, друг сайт в същия хостинг акаунт, настройки на сървъра, планирани задачи или допълнителни потребителски профили.
Ако backup-ът възстановява само конкретната инсталация, тези елементи могат да останат недокоснати и отново да променят сайта.
Затова проверката трябва да обхване цялата свързана среда, а не само папката, в която е инсталиран WordPress.
- След възстановяване на хакнат WordPress сайт от backup няма проверка и наблюдение
Дори когато архивът е чист и възстановяването е успешно, процесът не приключва с отварянето на началната страница. Трябва да се провери дали са останали непознати потребители, променени файлове, SEO спам, пренасочвания или задачи, които изпълняват зловреден код.
След възстановяването сайтът трябва да бъде наблюдаван. Повторната поява на един и същ файл или симптом обикновено показва, че източникът на заразата все още е активен.
Важно: Backup-ът е инструмент за възстановяване на данни, а не универсално средство за почистване и защита на хакнат WordPress сайт.
Как правилно да се възстанови хакнат WordPress сайт от backup?
- Безопасното възстановяване трябва да бъде част от по-широк процес по диагностика и защита:
- Запазете копие на текущото компрометирано състояние за анализ.
- Установете приблизително кога е започнал пробивът и изберете по-стар потвърдено чист архив.
- Проверете дали backup-ът съдържа файловете, базата данни и всички необходими компоненти.
- Идентифицирайте и затворете използваната уязвимост преди пускането на сайта.
- Сменете всички свързани пароли, ключове и административни достъпи.
- Проверете възстановения сайт за зловреден код, скрити потребители и SEO спам.
- Наблюдавайте файловите промени, трафика и предупрежденията след възстановяването.
Как изглежда един надежден backup?
Доброто резервно копие трябва да бъде пълно, редовно и съхранявано отделно от основния хостинг. Наличието на архив само по себе си не е достатъчно – възстановяването трябва да бъде тествано предварително.
Практичната стратегия включва няколко версии от различни дати. Така при късно открит пробив не сте ограничени до един архив, който може вече да е заразен.
- автоматичен график за архивиране;
- няколко точки за възстановяване;
- копие извън основния сървър;
- архивиране както на файловете, така и на базата данни;
- периодичен тест дали архивът действително може да бъде възстановен.
Резервното копие е част от решението, не цялото решение
Backup-ите са едно от най-ценните средства за защита на всеки бизнес сайт или онлайн магазин. Те могат да спестят загуба на данни, часове работа и сериозни финансови щети.
При пробив обаче най-важният въпрос не е само „Как да върнем сайта?“, а „Как е бил компрометиран?“. Докато причината не бъде установена и отстранена, дори най-доброто резервно копие може да бъде само временно решение.
За повече информация относно причините за пробивите, диагностиката и правилното възстановяване вижте „Наръчник за оцеляване при хакнат WordPress сайт“ – практическо ръководство за собственици на сайтове и онлайн магазини.
Върнахте backup, но проблемът се появява отново? Потърсете професионална помощ от esaiti.com – експерт по почистване и защита на хакнати WordPress сайтове. Може да бъде извършен анализ на пробива, избор и проверка на подходящо резервно копие, премахване на зловредния код, затваряне на уязвимостите и защита на този важен бизнес актив.