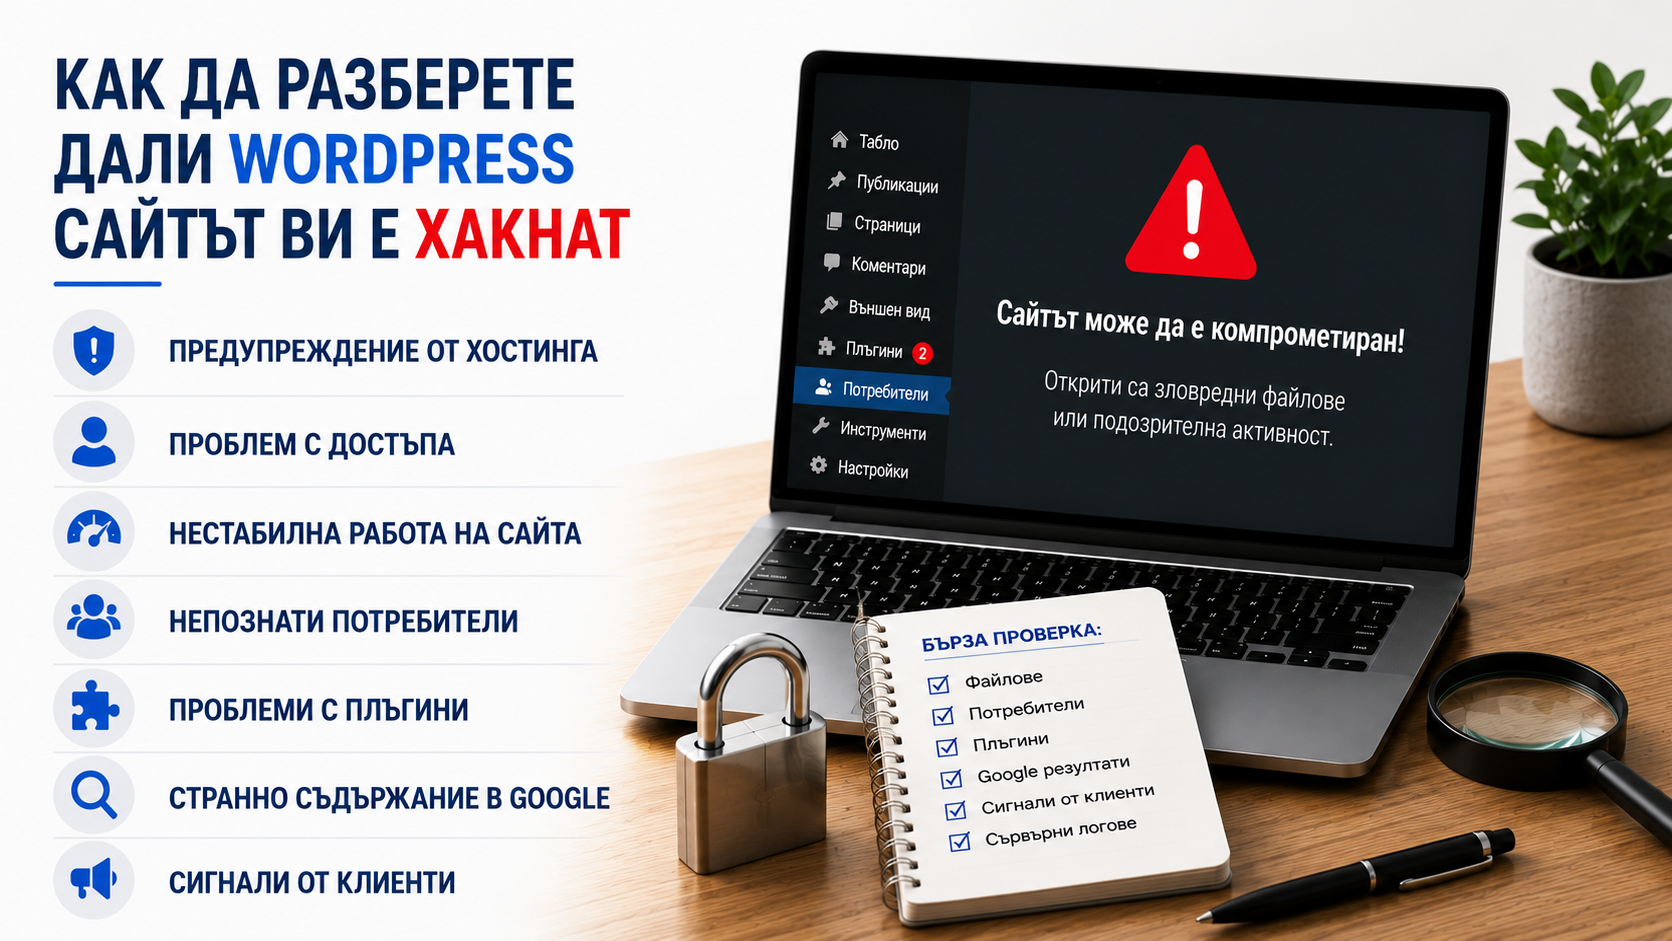
Хакнатият WordPress сайт невинаги спира да работи и невинаги показва очевидно предупреждение. В много случаи сайтът продължава да изглежда нормално, докато във фонов режим изпълнява зловреден код, изпраща спам, пренасочва част от посетителите или публикува скрити страници.
Именно затова много собственици на бизнеси разбират за пробива едва след сигнал от хостинг компанията, клиент или Google.
В тази статия ще разгледаме най-честите признаци за хакнат WordPress сайт и какво трябва да направите, ако забележите някой от тях.
Хакнатият WordPress сайт може да изглежда напълно нормално
Много хора си представят хакерската атака като зрелищно събитие: сайтът спира да работи, появява се черен екран или на началната страница е оставено съобщение от нападателя.
На практика повечето пробиви са значително по-незабележими.
Сайтът може да продължи да зарежда страниците си, формите да изпращат запитвания, а онлайн магазинът да приема поръчки. Собственикът може дълго време да не подозира, че сигурността е компрометирана.
Нападателите често се стремят да останат незабелязани, защото така могат по-дълго да използват сайта за разпространяване на спам, пренасочване на трафик, кражба на информация или други нежелани действия.
1. Получавате предупреждение от хостинг компанията
Един от първите сигнали за хакнат WordPress сайт често идва не от самия сайт, а от хостинг доставчика.
Много хостинг компании използват автоматизирани системи, които следят за:
- зловредни или променени файлове;
- необичайно натоварване на сървъра;
- изпращане на голямо количество нежелана поща;
- подозрителни процеси;
- връзки към опасни външни адреси;
- нетипична активност в хостинг акаунта.
Ако получите подобно предупреждение, не го приемайте като рутинно съобщение. Дори сайтът да изглежда напълно нормално, известието е достатъчна причина да бъде направена професионална проверка за зловреден код и неоторизиран достъп.
2. Не можете да влезете в WordPress администрацията
Внезапната загуба на достъп до административния панел също може да е признак за пробив.
Обърнете внимание, ако:
- обичайната Ви парола вече не работи;
- системата за възстановяване на парола не разпознава имейла Ви;
- имейл адресът на администратора е променен;
- потребителският Ви профил е изтрит;
- правата Ви са ограничени без Ваше действие.
Подобен проблем невинаги означава, че сайтът е хакнат. Причината може да бъде техническа грешка или неправилна настройка. Когато обаче загубата на достъп е съчетана с други подозрителни симптоми, ситуацията трябва да бъде проверена незабавно.
3. Сайтът работи бавно или нестабилно
Компрометираният WordPress сайт може да започне да се държи непредвидимо.
Една страница може да се зарежда нормално, докато друга показва грешка. В определени моменти всичко изглежда наред, а малко по-късно сайтът става изключително бавен или напълно недостъпен.
Причината може да бъде зловреден код, който:
- изпълнява допълнителни процеси;
- изпраща спам;
- комуникира с външни сървъри;
- генерира множество скрити страници;
- използва ресурсите на хостинг акаунта.
Бавният сайт сам по себе си не доказва пробив, но рязката и необяснима промяна в поведението е основателна причина за проверка.
4. Появили са се непознати администратори
Проверявайте периодично потребителските акаунти в WordPress.
Ако забележите нов администратор или потребител, който не е създаден от Вас или от човек от екипа Ви, приемете това като сериозен сигнал за компрометирана сигурност.
Нападателите често създават допълнителни администраторски профили, за да запазят достъпа си до сайта. Така дори след смяна на основната парола те могат отново да влязат в системата.
Изтриването на непознатия профил е необходимо, но обикновено не е достатъчно. Трябва да се установи как е създаден акаунтът и дали в сайта не са останали други скрити начини за достъп.
5. Плъгинът за сигурност е деактивиран или изчезнал
Друг възможен признак за хакнат WordPress сайт е необичайното поведение на защитните плъгини.
Проблем може да има, ако плъгинът:
- внезапно е деактивиран;
- изчезне от списъка с разширения;
- престане да извършва проверки;
- започне да показва необясними грешки;
- вече не изпраща известия;
- има променени настройки.
При някои атаки първата цел е деактивиране на защитата. Това позволява на нападателя да прави последващи промени, без да бъде засечен от системата за сигурност.
6. В Google се появяват странни страници и заглавия
Един от най-коварните признаци за хакнат WordPress сайт е появата на необичайно съдържание в резултатите на Google.
Докато Вие виждате нормалния си сайт, търсачката може да открива:
- страници на чужд език;
- реклами за хазартни сайтове;
- съдържание за лекарства или криптовалути;
- непознати продуктови страници;
- променени заглавия и описания;
- стотици нови адреси, които не сте създавали.
Това е форма на SEO спам. Нападателите използват авторитета и репутацията на вече съществуващ сайт, за да популяризират чуждо съдържание.
Подобна зараза може да навреди сериозно на органичната видимост, репутацията и доверието към бизнеса.
7. Посетителите се пренасочват към други сайтове
Не пренебрегвайте сигналите от клиенти и посетители.
Възможно е пренасочването да се проявява само при определени условия – например при посещение през мобилен телефон, от конкретна държава или след кликване върху резултат в Google. Затова собственикът на сайта може да не успее лесно да възпроизведе проблема.
Обърнете внимание на оплаквания за:
- отваряне на непознат сайт;
- изскачащи реклами;
- предупреждение от браузър или антивирусна програма;
- автоматично изтегляне на файл;
- проблеми при изпращане на запитване или поръчка.
Дори единичен подобен сигнал заслужава техническа проверка.
8. Появяват се промени, които постоянно се връщат
Ако премахнете подозрителен код или поправите файл, но след известно време проблемът се появи отново, вероятно източникът на заразата все още е активен.
В сайта може да има скрит backdoor – механизъм, чрез който нападателят възстановява достъпа си. Възможно е също да е компрометиран друг сайт в същия хостинг акаунт (особено, ако сте на споделен хостинг), уязвим плъгин или администраторски профил.
В такива случаи премахването само на видимите следи не решава проблема. Необходимо е да бъдат проверени файловете, базата данни, потребителските акаунти, журналите за достъп, конфигурацията на хостинга и всички останали сайтове в акаунта.
9. Сайтът изпраща спам или попада в черен списък
Хакнат WordPress сайт може да бъде използван за изпращане на нежелани съобщения или за разпространяване на опасни връзки.
Възможни признаци са:
- имейлите от домейна започват да попадат в спам;
- хостингът ограничава изпращането на поща;
- получавате голям брой върнати съобщения;
- браузърът показва предупреждение за опасен сайт;
- рекламна платформа блокира домейна;
- Google сигнализира за проблем със сигурността.
Това може да засегне не само сайта, но и бизнес комуникацията, рекламните кампании и репутацията на домейна.
Какво да направите при съмнение за хакнат WordPress сайт?
Най-важното е да не действате прибързано.
Изтриването на произволни файлове, инсталирането на множество защитни плъгини или автоматичното връщане на резервно копие може да скрие важни следи и да усложни възстановяването.
Старото резервно копие също може да съдържа заразата. Ако не бъде открита причината за пробива, сайтът може да бъде компрометиран отново малко след възстановяването.
Правилният подход обикновено включва:
- създаване на копие на текущото състояние;
- проверка на файловете и базата данни;
- установяване на използваната уязвимост;
- премахване на зловредния код и скрития достъп;
- смяна на всички пароли и ключове;
- актуализиране на WordPress, темите и плъгините;
- проверка на потребителските профили;
- допълнително укрепване на сигурността;
- наблюдение за повторна поява на проблема.
Хакнат сайт не означава непременно загубен сайт
В много случаи един хакнат WordPress сайт може да бъде почистен и възстановен успешно. Ключовото е да не се отстраняват само видимите симптоми, а да се открие причината за пробива и да се затворят използваните уязвимости.
Ако искате да разберете какво да направите непосредствено след установяване на проблема, кои са най-честите грешки и защо хакнатият сайт невинаги е загубен сайт, вижте книгата „Наръчник за оцеляване при хакнат WordPress сайт“.
Ако сайтът или онлайн магазинът Ви вече е компрометиран, можете да потърсите професионална помощ от esaiti.com – експерт по почистване и защита на хакнати WordPress сайтове. Може да бъде извършен анализ на пробива, премахване на зловредния код, проверка за останали уязвимости и изграждане на допълнителна защита на този важен бизнес актив.