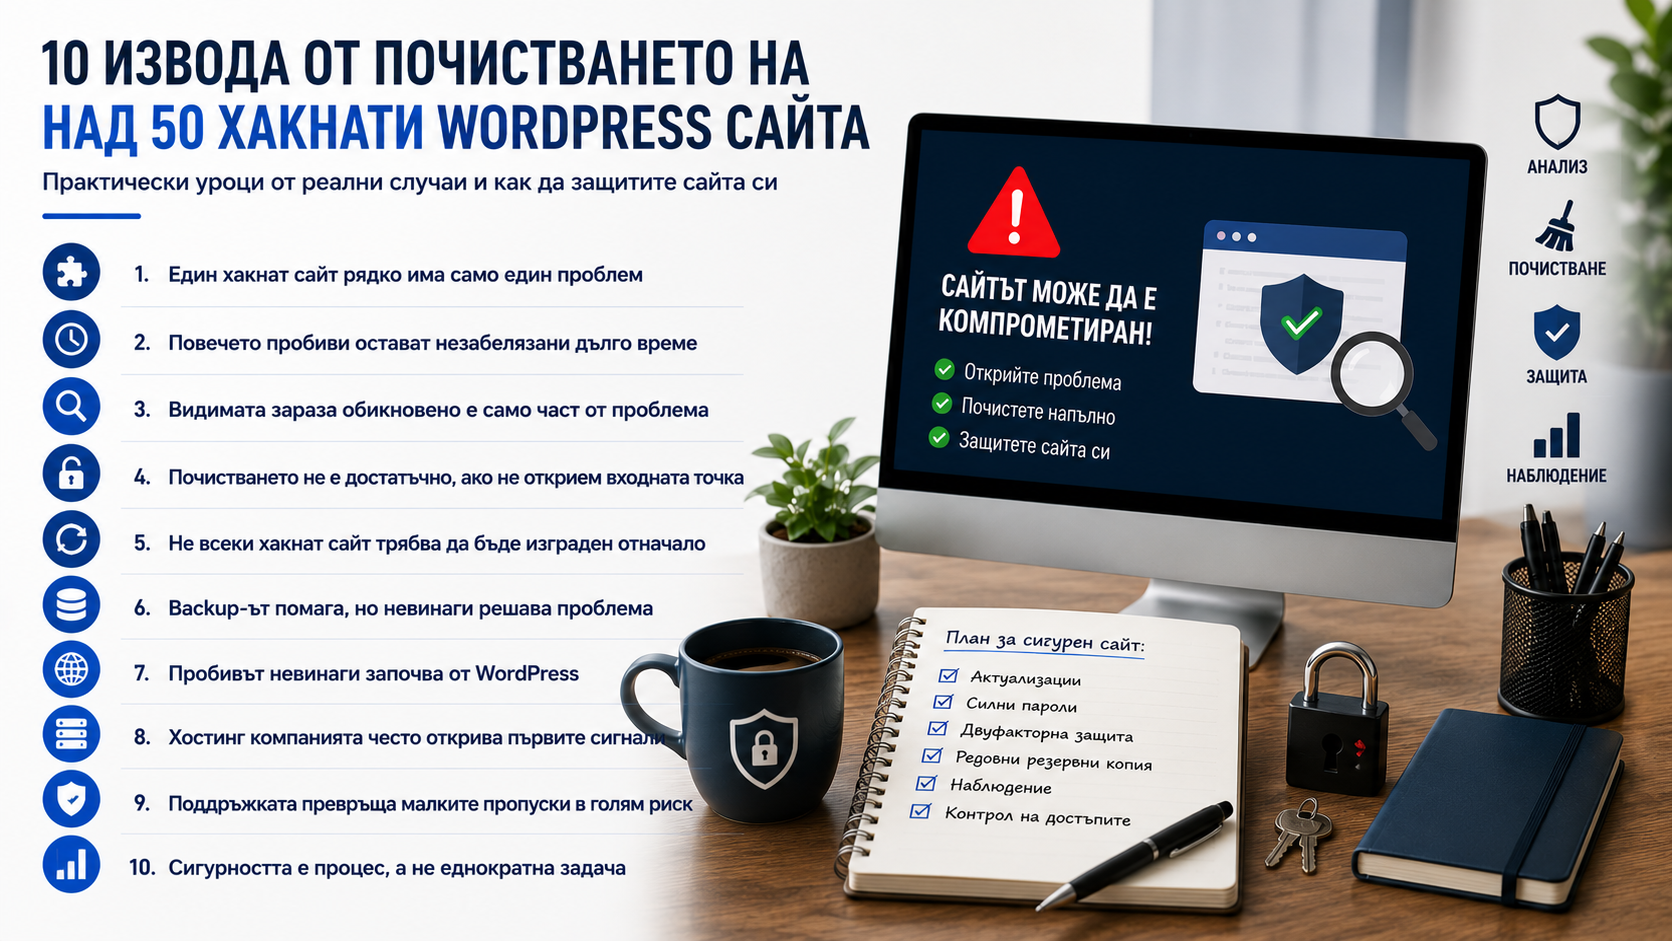
10 извода от почистването на над 50 хакнати WordPress сайта
След почистването на над 50 хакнати WordPress сайта вече знаем, че два напълно еднакви пробива почти няма. Има обаче повтарящи се модели, които помагат да разберем по-бързо какво се е случило, докъде е стигнала заразата и как сайтът да бъде възстановен безопасно.
Тази статия не е общ списък с възможни причини за хакване. Тя обобщава практически изводи от реалната ни работа по анализ, почистване и защита на компрометирани WordPress сайтове и онлайн магазини.
Целта ни не е само сайтът отново да се отваря. При професионалното почистване на хакнат WordPress сайт трябва да бъдат открити входната точка, всички следи от зловреден код и условията, които биха позволили повторен пробив.
- Един хакнат сайт рядко има само един проблем
В практиката ни почти никога не откриваме само един изолиран пропуск. Обикновено има комбинация от остарял компонент, компрометиран достъп, липса на наблюдение или пропуснати предупреждения.
Затова почистването не приключва с премахването на един подозрителен файл. Трябва да се провери цялата среда и да се установи кои слабости са използвани или са останали активни.
- Повечето пробиви остават незабелязани дълго време
Много заразени сайтове продължават да изглеждат нормално за собственика. Междувременно могат да изпращат спам, да създават скрити страници, да пренасочват посетители или да използват ресурсите на сървъра.
От опита ни следва важен извод: липсата на видим проблем не означава, че сайтът е чист. Времевата линия и логовете често разкриват активност, започнала много преди първия сигнал.
- Видимата зараза обикновено е само част от проблема
Странният резултат в Google, пренасочването или грешката на началната страница е симптомът, който привлича вниманието. Зад него обаче може да има допълнителни файлове, скрити администратори, задачи за повторно заразяване или промени в базата данни.
Премахването само на видимото съдържание създава фалшиво усещане за сигурност. Пълната проверка трябва да търси и механизмите, с които нападателят запазва достъпа си.
- Почистването не е достатъчно, ако не открием входната точка
Сайтът може да изглежда възстановен и въпреки това да бъде компрометиран отново. Това обикновено се случва, когато зловредният код е премахнат, но уязвимият компонент или откраднатият достъп остава активен.
При всяко почистване на хакнат WordPress сайт основният въпрос е не само „какво е заразено“, а и „как е получен достъпът“. Без този отговор работата остава незавършена.
- Не всеки хакнат сайт трябва да бъде изграден отначало
След пробив собствениците често смятат, че всичко е загубено. В много от случаите, по които сме работили, сайтът може да бъде почистен, възстановен и защитен, без бизнесът да започва от нулата.
Изграждането на нов сайт е оправдано само когато техническото състояние, качеството на кода или бизнес целите го налагат. Самият факт, че е имало пробив, не е достатъчна причина.
- Backup-ът помага, но невинаги решава проблема
Резервното копие може бързо да върне файловете и данните, но не доказва, че те са чисти. Архивът може вече да съдържа заразата или да върне същия уязвим плъгин, тема или достъп.
Надеждното възстановяване изисква проверено копие, анализ на причината, смяна на достъпите и контролна проверка след връщането на сайта. Backup-ът е част от решението, а не самото решение.
- Пробивът невинаги започва от WordPress
В част от случаите източникът е извън администрацията на сайта: хостинг профил, cPanel, FTP/SFTP достъп, служебен имейл, запазена парола или заразено устройство.
Затова смяната само на WordPress паролата не е достатъчна. Анализът трябва да обхване всички свързани акаунти, ключове и устройства, чрез които може да бъде достигнат сайтът.
- Хостинг компанията често открива първите сигнали
Нееднократно първото предупреждение идва от системите на хостинг доставчика, а не от собственика. Те могат да засекат необичайно натоварване, зловреден файл или изпращане на спам, докато сайтът все още изглежда нормално.
Добрата комуникация между собственика, специалиста и хостинга ускорява ограничаването на щетата и осигурява важни логове за анализа.
- Липсата на поддръжка усложнява възстановяването
Сайтовете без редовни обновления, наблюдение и надеждни архиви обикновено изискват повече време за анализ. Често липсва ясна информация кога е започнал проблемът и кое копие може да се счита за чисто.
Редовната поддръжка не дава абсолютна гаранция срещу пробив, но намалява риска, помага за ранното откриване и прави възстановяването по-предвидимо.
- Методичният анализ дава по-добър резултат от прибързаните действия
Паническото изтриване на файлове, връщането на произволен backup или даването на достъп на непроверени хора може да заличи важни следи и да усложни случая.
Най-добрите резултати идват от подреден процес: запазване на информацията, анализ, ограничаване на достъпа, почистване, възстановяване, защита и последващо наблюдение.
Общият ни извод след над 50 почистени сайта: връщането на началната страница онлайн не означава, че случаят е решен. Устойчивият резултат изисква почистване, установяване на входната точка, затваряне на уязвимостите и последващо наблюдение.
Как да намалите риска за своя WordPress сайт?
- НЕ пазете паролите си в браузъра.
- Обновявайте редовно WordPress, темите и плъгините.
- Премахвайте неизползваните и неподдържани разширения.
- Използвайте уникални пароли и двуфакторна автентикация за вход в администрацията на сайта, cPanel, имейл пощата и при влизане в хостинг акаунта.
- Ограничавайте административните права и проверявайте акаунтите.
- Поддържайте няколко резервни копия извън основния сървър.
- Следете предупрежденията от хостинга и системите за сигурност.
- Проверявайте периодично файловете, логовете и резултатите в Google.
- Имайте предварително определен план за реакция при пробив.
Хакнатият сайт не е краят на историята
След повече от 50 случая един извод се повтаря: в повечето ситуации пробивът може да бъде овладян. По-важно от връщането на началната страница е да се разбере какво се е случило и как рискът да бъде намален в бъдеще.
Инцидентът е сигнал, че трябва да бъдат подобрени сигурността, поддръжката или управлението на достъпите. Когато подходът е спокоен и систематичен, сайтът може отново да бъде надежден бизнес актив.
Повече практически насоки, грешки и реални сценарии ще откриете в „Наръчник за оцеляване при хакнат WordPress сайт“ – ръководство за собственици на сайтове и онлайн магазини.
WordPress сайтът Ви вече е компрометиран? Потърсете професионална помощ от esaiti.com – експерт по почистване и защита на хакнати WordPress сайтове. Може да бъде извършен анализ на причината, премахване на зловредния код, проверка за останали уязвимости и защита на този важен бизнес актив.