Хакнат WordPress сайт – какво да правя? 7 грешки през първия час
Когато разберете, че WordPress сайтът Ви е хакнат, първата реакция често е паника и желание проблемът да бъде решен незабавно. Именно действията през първия час обаче могат да определят дали сайтът ще бъде възстановен бързо, или пробивът ще доведе до допълнителни щети.
Независимо дали сте получили предупреждение от хостинг компанията, забелязали сте необичайно поведение, или клиент е сигнализирал за пренасочване, важно е да реагирате спокойно и организирано.
В много случаи щетите от самата атака могат да бъдат ограничени. Неправилните действия след нея обаче могат да унищожат важни следи, да върнат заразата, да прекъснат работата на сайта или да предоставят още един неоторизиран достъп.
Ако си задавате въпроса „Хакнат WordPress сайт – какво да правя?“, започнете с грешките, които трябва да избегнете.
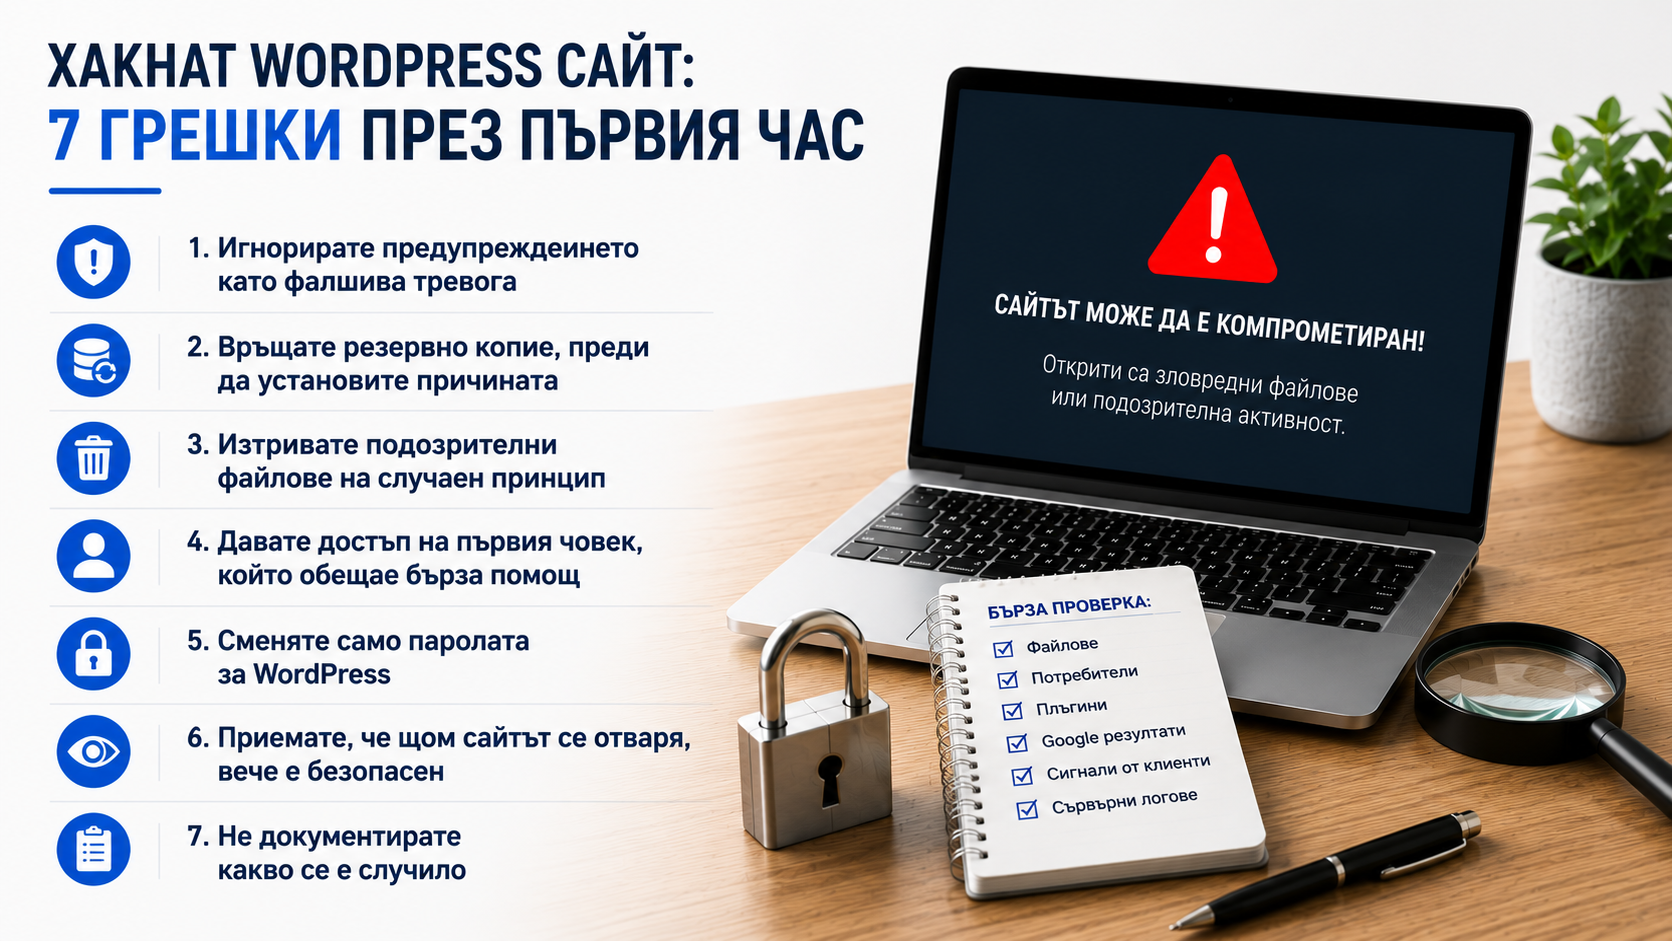
Грешка №1: Игнорирате предупреждението като фалшива тревога
Първият сигнал често е имейл от хостинг доставчика, предупреждение от защитен плъгин, известие от Google или оплакване от посетител. Тъй като сайтът все още се отваря, собственикът може да реши, че става дума за автоматична грешка и че проверката може да почака.
Не всяко предупреждение означава непременно пробив, но всяко трябва да бъде проверено. Колкото по-рано бъде установен проблемът, толкова по-голям е шансът да бъдат ограничени нежеланите действия, загубата на данни и увреждането на репутацията на домейна.
Запазете съобщението и часа на получаването му. Не го изтривайте, дори ако изглежда неясно или прекалено техническо.
Грешка №2: Връщате резервно копие, преди да установите причината
Автоматичното възстановяване на резервно копие изглежда като най-бързото решение. Ако сайтът е работил вчера, логично е да искате да върнете вчерашната му версия.
Това обаче може само временно да скрие проблема. Резервното копие може вече да съдържа зловреден код, а уязвимостта, през която е извършен пробивът, може да остане активна. В такъв случай сайтът ще бъде заразен отново, понякога само след минути или часове.
Преди възстановяване трябва да се установят приблизителният момент на пробива, засегнатите компоненти и вероятната входна точка. Самият backup е инструмент за възстановяване, а не доказателство, че сайтът е чист и защитен.
Грешка №3: Изтривате подозрителни файлове на случаен принцип
Когато бъдат открити непознати файлове или странен код, естествената реакция е те да бъдат изтрити веднага. Това може да повреди сайта и да затрудни анализа на инцидента.
Някои легитимни WordPress файлове могат да изглеждат подозрително за човек без опит. Същевременно изтриването само на видимия зловреден файл не премахва непременно скрития достъп, чрез който той е бил създаден.
Преди промени направете копие на текущото състояние. То може да съдържа важна информация за начина на проникване, променените файлове и действията на нападателя.
Грешка №4: Давате достъп на първия човек, който обещае бърза помощ
Когато сайтът или онлайн магазинът е важен бизнес актив, обещанието за незабавно решение звучи привлекателно. Публикуването на пароли в чат или предоставянето на пълен достъп на непроверен човек обаче създава нов риск.
Достъпът до WordPress, хостинга, базата данни и служебната електронна поща може да разкрие клиентски данни, поръчки, фирмена кореспонденция и други чувствителни ресурси.
Преди да предоставите достъп, проверете кой ще работи по сайта и поискайте ясно обяснение какво ще бъде направено. Използвайте временни акаунти, когато е възможно, и премахнете достъпа след приключване на работата.
Грешка №5: Сменяте само паролата за WordPress
Смяната на администраторската парола е полезна стъпка, но рядко е достатъчна. При пробив могат да бъдат компрометирани и други точки за достъп:
- хостинг акаунтът и контролният панел;
- FTP или SFTP профилите;
- базата данни;
- служебните имейл акаунти;
- администраторските профили на други потребители;
- API ключове и свързани външни услуги.
Паролите трябва да бъдат сменени от сигурно устройство и да бъдат уникални. Добре е да се проверят и всички администраторски акаунти, защото нападателят може да е създал нов профил или да е променил съществуващ.
Грешка №6: Приемате, че щом сайтът се отваря, вече е безопасен
Хакнатият WordPress сайт може да изглежда напълно нормално за собственика си. Междувременно той може да изпраща спам, да създава скрити страници, да пренасочва само определени посетители или да показва чуждо съдържание на търсачките.
Проверка само на началната страница не е достатъчна. Необходимо е да се анализират файловете, базата данни, потребителските профили, активните плъгини, резултатите в Google и журналите на сървъра.
Изчезването на един симптом също не доказва, че зловредният код и използваната уязвимост са премахнати.
Грешка №7: Не документирате какво се е случило
В първоначалната паника често се пропуска събирането на информация. Точно тази информация може да помогне за по-бързото откриване на причината и за правилното възстановяване на сайта.
Запазете:
- предупрежденията от хостинга и системите за сигурност;
- екранни снимки на грешки и пренасочвания;
- точните адреси на подозрителните страници;
- часа, в който за първи път е забелязан проблемът;
- сигналите от клиенти и посетители;
- списък на действията и промените, направени след откриването.
Колкото повече надеждна информация бъде съхранена в началото, толкова по-лесно може да се проследи какво се е случило и дали проблемът се повтаря.
Какво да направите през първия час?
Първият час е важен не защото трябва да действате прибързано, а защото трябва да ограничите риска и да запазите необходимата информация.
- Запишете всички видими симптоми и предупреждения.
- Направете копие на текущото състояние, преди да триете или възстановявате файлове.
- Свържете се с хостинг доставчика и поискайте наличните технически данни и журнали.
- Ограничете нежелания достъп, без да унищожавате следите от пробива.
- Сменете свързаните пароли от сигурно устройство и проверете администраторските профили.
- Потърсете специалист, който може да анализира причината, а не само да премахне видимия симптом.
Важно: Почистването и възстановяването не приключват с премахването на зловредния код. Трябва да бъде открита и затворена използваната уязвимост, след което сайтът да бъде наблюдаван за повторна компрометация.
Хакнат сайт не означава загубен сайт
В много случаи хакнат WordPress сайт може да бъде почистен и възстановен успешно. Начинът, по който реагирате през първите минути и часове, обаче често определя колко бързо ще бъде ограничен проблемът и дали заразата ще се появи отново.
Правилната диагностика може да спести часове работа, ненужни разходи и допълнителни щети за бизнеса. Целта не е сайтът просто да започне отново да се отваря, а да бъде установено как е станал пробивът, да се премахне зловредният код и да се изгради по-надеждна защита.
За повече подробности относно диагностиката, почистването, възстановяването и защитата вижте „Наръчник за оцеляване при хакнат WordPress сайт“ – практическо ръководство за собственици на сайтове, които искат да вземат информирани решения след пробив.
Сайтът или онлайн магазинът Ви вече е хакнат? Потърсете професионална помощ от esaiti.com – експерт по почистване и защита на хакнати WordPress сайтове. Може да бъде извършен анализ на пробива, премахване на зловредния код, проверка за останали уязвимости и защита на този важен бизнес актив.