Проверка на WordPress сайт след хакване: как да разберете дали е наистина чист?
След почистване на хакнат сайт остава един важен въпрос: „Проблемът наистина ли е решен?“ Фактът, че сайтът отново се отваря и видимите симптоми са изчезнали, не доказва, че зловредният код и използваната уязвимост са премахнати.
При много пробиви заразата остава скрита във файловете, базата данни, потребителските акаунти или настройките на хостинга. Тя може да се активира само за определени посетители, устройства или търсачки и да остане незабелязана от собственика.
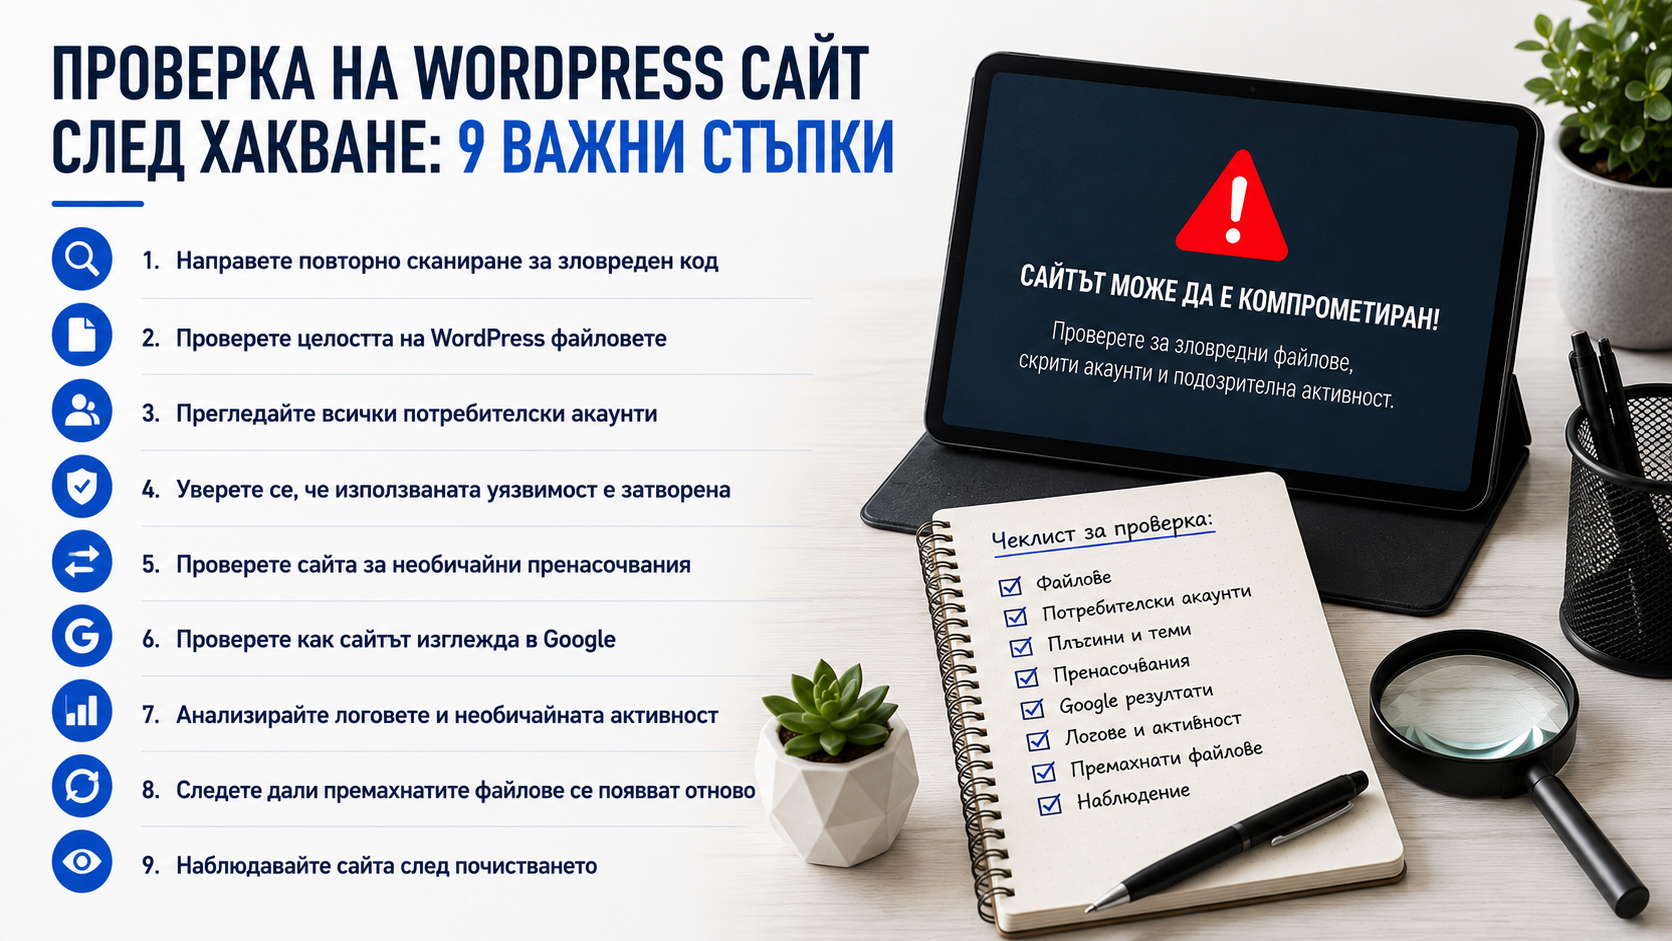
Затова трябва да се прави проверка на WordPress сайта след хакване, която да обхване не само началната страница, а цялата свързана среда. Ето деветте най-важни стъпки.
- Направете повторно сканиране за зловреден код
След първоначалното почистване извършете ново сканиране на файловете и базата данни. Една проверка с един инструмент не е абсолютна гаранция, но може да открие останали инжекции, променени системни файлове или известни зловредни шаблони.
Сигналите трябва да бъдат прегледани внимателно, защото автоматичните скенери могат както да пропуснат персонализиран код, така и да маркират легитимен файл по погрешка.
- Проверете целостта на WordPress файловете
Сравнете основните WordPress файлове с официална чиста версия. Непознати промени в ядрото, изпълними файлове в папката за качено съдържание или необичайни PHP файлове заслужават допълнителен анализ.
Проверете и темите и плъгините. Ако даден компонент е бил компрометиран, по-надеждно е да бъде преинсталиран от доверен източник, вместо само да се редактира видимият подозрителен ред.
- Прегледайте всички потребителски акаунти
Нападателите често създават допълнителен администратор, за да запазят достъп и след премахване на зловредния код. Проверете всички WordPress потребители, хостинг профили, FTP/SFTP акаунти и достъпи до базата данни.
Премахнете непознатите и ненужните профили. Сменете паролите от сигурно устройство и активирайте двуфакторна автентикация, когато е възможно.
- Уверете се, че използваната уязвимост е затворена
Чистият сайт не е само сайт без открит вирус. Трябва да бъде установено как е извършен пробивът: чрез остарял плъгин, уязвима тема, слаба парола, компрометиран хостинг достъп или друг проблем.
Актуализирайте WordPress ядрото, темите и плъгините. Премахнете изоставените и неподдържани разширения. Ако входната точка остане отворена, сайтът може да бъде заразен отново.
- Проверете сайта за необичайни пренасочвания
Тествайте сайта през различни браузъри, мобилно устройство и резултат от търсачка. Някои атаки пренасочват само нови посетители или потребители от конкретни държави, поради което собственикът може никога да не види симптома.
Проверете основните страници, формите, продуктовите страници и процеса на поръчка. Следете за изскачащи реклами, неочаквани изтегляния и връзки към непознати домейни.
- Проверете как сайтът изглежда в Google
SEO спамът често оставя скрити страници, чужди заглавия и описания или резултати за хазарт, лекарства и друго несвързано съдържание.
Потърсете домейна си с оператора site: и прегледайте индексираните адреси. Проверете и отчетите за сигурност и индексиране в Google Search Console. Имайте предвид, че старите резултати може да останат временно дори след успешно почистване.
- Анализирайте логовете и необичайната активност
Логовете на хостинга могат да покажат повтарящи се заявки към подозрителни файлове, опити за вход, промени по файловете или връзки от необичайни адреси.
Продължаващите автоматизирани атаки не означават непременно, че сайтът още е заразен. По-важно е дали заявките успяват и дали след тях се появяват нови промени.
- Следете дали премахнатите файлове се появяват отново
Ако изтрит подозрителен файл или код се възстанови, това е силен сигнал за активен backdoor, компрометиран акаунт или друг заразен сайт в същия хостинг профил.
В този случай не е достатъчно файлът да бъде изтрит отново. Трябва да бъде открит процесът или достъпът, който го създава.
- Наблюдавайте сайта след почистването
Някои проблеми се проявяват след дни. Следете предупрежденията от хостинга, промените по файловете, новите администратори, резултатите в Google, изходящата поща и поведението на сайта.
Липсата на нови сигнали за определен период, съчетана с чисти проверки и затворена уязвимост, е много по-надежден показател от еднократното успешно зареждане на началната страница.
Важно: Нито един отделен скенер, плъгин или визуална проверка не може самостоятелно да докаже, че сайтът е напълно чист. Надеждната оценка съчетава анализ на файлове, база данни, достъпи, логове, уязвимости и последващо наблюдение.
Кратък контролен списък след почистването
- Няма нови предупреждения от хостинга или системите за сигурност.
- Основните файлове са сравнени с чисти източници.
- Няма непознати администратори и други акаунти.
- Всички пароли и ключови достъпи са подменени.
- WordPress, темите и плъгините са актуализирани.
- Използваната уязвимост е установена и затворена.
- Няма пренасочвания, SEO спам или непознати индексирани страници.
- Не се появяват повторно премахнати файлове и код.
- Има включено наблюдение за нови промени и сигнали.
Какво означава „наистина чист WordPress сайт“?
Истински чистият WordPress сайт не е просто сайт, който отново работи. При него зловредният код е премахнат, скритите достъпи са затворени, причината за пробива е установена, уязвимите компоненти са поправени или заменени и е въведено последващо наблюдение.
Целта не е само да изчезнат симптомите. Целта е компрометирането да не се повтори и бизнесът да може отново да разчита на сайта или онлайн магазина си.
За по-подробен поглед върху диагностиката, почистването, възстановяването и защитата вижте „Наръчник за оцеляване при хакнат WordPress сайт“ – практическо ръководство за собственици на сайтове и онлайн магазини.
Не сте сигурни дали сайтът е напълно чист? Потърсете професионална помощ от esaiti.com – експерт по почистване и защита на хакнати WordPress сайтове. Може да бъде извършена проверка за останал зловреден код, скрити достъпи и уязвимости, последвана от укрепване и наблюдение на този важен бизнес актив.